Október 22-én hajnalban megkezdtük az érintett szervereink rendkívüli PHP biztonsági frissítését. A javítások telepítéséről mi gondoskodunk. Az ideiglenes védelmi intézkedések miatt közben egyes weboldalakon és a Roundcube webmailben fájlfeltöltési problémák jelentkezhetnek. Miért volt szükség rendkívüli frissítésre A CVE-2026-109618 és a CVE-2026-109619 két kritikus PHP-sérülékenység, amelyekről október 21-én értesültünk. A PHP sok weboldal és webes alkalmazás […]
Blog
A domainnév helyesírása röviden: a domainnév és a domainregisztráció egybeírandó, a domain szó -val, -vel ragos alakja pedig domainnel. Az „a domain lejárata” szerkezet viszont különírandó. A helyes alakot az dönti el, hogy összetett szóról vagy több szóból álló kifejezésről van-e szó. Domain név vagy domainnév? Domain regisztráció vagy domainregisztráció? Ezek a kérdések egy weboldal […]
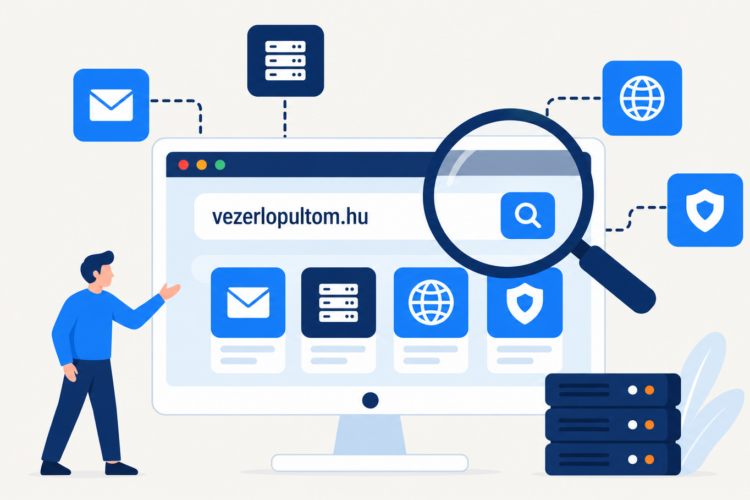
A Vezérlőpultom a DiMa.hu domainalapú kereső- és ügyintézési oldala. Segít megtalálni a tárhelyed vezérlőpultját és a levelezési belépési felületet, emellett DNS-rekordokat kérdezhetsz le és IP-tiltást ellenőrizhetsz rajta. Új e-mail-címet hoznál létre, belépnél a webmailbe, vagy utánanéznél egy kapcsolódási hibának? A Vezérlőpultommal a saját domainnevedből indulhatsz ki, így egyszerűbb megtalálni, hol kell folytatnod. Hogyan találod meg […]
A tárhely-költöztetés nem egyszerű fájlmásolás. Előbb leltár és ellenőrzött mentés készül, majd átkerülnek a weboldal fájljai, adatbázisai és igény szerint az e-mailek. Az új környezet tesztelése után jöhet a DNS-váltás, végül a régi tárhely utóellenőrzése. Mit jelent a tárhely költöztetés Tárhely-költöztetéskor a weboldalad működéséhez szükséges adatokat és beállításokat visszük át egy másik szerverre vagy szolgáltatóhoz. […]
A CVE-2026-87902 WordPress hiba kritikus biztonsági sérülékenység, amely bizonyos körülmények között bejelentkezés nélküli támadónak is lehetővé teheti kód futtatását a szerveren. A CVE-2026-87902 sérülékenységet már aktívan próbálják kihasználni, ezért a WordPress az azonnali frissítést javasolja. Mi az a CVE-2026-87902 WordPress sérülékenység? A CVE-2026-87902 egy kritikus WordPress Core biztonsági hiba. A sérülékenység a WordPress oldalsablon-kezelését érinti. […]
A tárhely-viszonteladás főleg akkor lehet jó üzlet, ha már több ügyfél weboldalát kezeled. Te alakítod ki az ajánlatot és a saját áraiddal dolgozol, mi pedig biztosítjuk hozzá a tárhelyet. A számolásnál azonban a csomagdíjon kívül a saját munkáddal is számolnod kell. Egy weboldal elkészítése egyszeri munka. A tárhely, a karbantartás és az ügyféltámogatás viszont évről […]
A WordPress fejlesztői sürgősségi biztonsági frissítéseket adtak ki két, egymással összekapcsolható sérülékenység javítására. A két hiba (CVE-2026-63030 és CVE-2026-60137) együttes kihasználása lehetővé teheti, hogy egy támadó hitelesítés nélkül átvegye az irányítást egy WordPress weboldal felett. A biztonsági kutatók szerint a sérülékenységeket a javítások megjelenését követően rövid időn belül már aktívan ki is használták. Mit jelent […]
Az elmúlt években szinte hozzászoktunk, hogy időről időre új sérülékenységekről hallunk: hol egy böngészőben, hol egy operációs rendszerben, hol egy weboldalmotorban találnak hibát, amit aztán hivatalosan is rögzítenek egy nemzetközi nyilvántartásban. Ez önmagában nem baj sőt, ez a rendszer működik jól. A szoftver soha nem lesz tökéletes, a kérdés csak az, milyen gyorsan derül ki […]
Miközben a rendszergazdák rosszabb esetben még mindig a Copy Fail, Dirty Frag és Fragnesia körüli mitigációkkal foglalkoznak, újabb Linux kernel sérülékenység került nyilvánosságra. A CVE-2026-46333 az úgynevezett „PTRACE Exit Race” hibát takarja, amely ismét lehetőséget adhat helyi felhasználóknak root jogosultság megszerzésére. A probléma különösen kellemetlen időzítéssel érkezett. Egymást követik a kernel privilégium-eszkalációs hibák, több exploitlánc […]
A Copy Fail után ismét egy olyan Linux kernel sérülékenység került reflektorfénybe, amely miatt rendszergazdák világszerte sürgős frissítésekre és mitigációkra kényszerülnek. A biztonsági közösség Fragnesia néven hivatkozik a problémára, amely technikailag a Dirty Frag néven ismert támadási láncot takarja. A sérülékenység különösen azért aggasztó, mert: helyi felhasználóból root jogosultság szerezhető nyilvános exploitok már megjelentek konténeres […]
A „Dirty Frag” néven emlegetett új Linux kernel sérülékenység egy súlyos biztonsági hiba, ami lehetővé teszi, hogy egy alacsony jogosultságú felhasználó vagy feltört alkalmazás (akár weboldal) teljes rendszergazdai (root) hozzáférést szerezzen. A probléma különösen veszélyes, mert a kernel memóriakezelésének egy nehezen észlelhető gyenge pontját használja ki, így sok hagyományos védelmi megoldás sem feltétlenül érzékeli a támadást.
A legtöbb modern Linux alapú szerver és konténeres környezet potenciálisan érintett lehet, miközben több rendszernél még nem érhető el teljes javítás. Emiatt jelenleg kiemelten fontos a rendszerek frissítése, a felesleges kernel modulok letiltása és az ideiglenes védelmi intézkedések alkalmazása.
A 2026 tavaszán nyilvánosságra került CVE-2026-41940 egy olyan sérülékenység, amely rövid idő alatt a globális webhosting infrastruktúra egyik legsúlyosabb fenyegetésévé vált. A hiba különösen azért kapott kiemelt figyelmet, mert az interneten működő webszerverek jelentős része a cPanel/WHM vezérlőpultot használja, így a probléma hatóköre messze túlmutat egy egyszerű szoftverhibán. A hivatalos nyilvántartások szerint a CVE-2026-41940 egy […]
A CVE-2026-31431 egy súlyos Linux kernel sérülékenység, amely lehetővé teheti, hogy egy helyi hozzáféréssel rendelkező támadó teljes rendszergazdai (root) jogosultságot szerezzen. A hiba különösen veszélyes, mert a támadás a rendszer memóriájában történik, így sok hagyományos biztonsági ellenőrzés nem veszi észre a módosításokat.
Gyakorlatilag minden modern Linux disztribúció érintett lehet, beleértve a szervereket, felhős és konténeres környezeteket is, ezért a biztonsági frissítések telepítése kiemelten fontos. Bár léteznek ideiglenes védekezési lehetőségek, a teljes megoldást csak a javított kernelverzióra történő frissítés jelenti.
Vezérlőpult Hírek: A WordPress kezeléstől az új Phoenix felületig Nagy utat járt be az ispmanager az elmúlt hónapokban. A 2025-ös év végi alapozástól kezdve egészen a mostani, látványos megújulásig minden fejlesztés azt szolgálja, hogy a weboldalad kezelése ne nyűg, hanem élmény legyen. Visszatekintés: ispmanager Quarterly Digest: Q4 2025 Az év vége a kényelemről […]
Google jelentős változásokat vezet be a Gmail levelezési funkcióiban, amelyek 2026-ban lépnek életbe. A Google megszűnteti a Gmailben korábban POP3 protokollal használható sajátdomaines emaiezést és a Gmailify szolgáltatást. Mi változik pontosan? 1. Megszűnik a POP alapú levelek ellenőrzése harmadik féltől származó fiókokból A Gmail többé nem támogatja azt a lehetőséget, hogy más e-mail fiókokból (pl. […]
Egy korszak zárul le a Gmail történetében, ami milliókat érinthet világszerte, beleértve a magyar felhasználókat is. A Google 2025 októberében jelentette be hivatalosan, hogy 2026. január 18-tól fokozatosan megszünteti a POP3-alapú levélimport funkciót külső fiókokból a Gmailbe. Ez azt jelenti, hogy már nem tudod egyszerűen „behúzni” a saját domainű e-mailjeidet (pl. [email protected]) a Gmail fiókodba […]
Tudjuk, mennyire bosszantó, amikor a postafiókod tele van kéretlen spam üzenetekkel, gyanús adathalász levelekkel vagy akár kártékony tartalommal. Ezek nem csak idegesítenek, hanem biztonsági kockázatot is jelentenek. Adatokat lophatnak, vírust terjeszthetnek vagy pénzt csalhatnak ki belőled. Bemutatjuk a SpamExperts szolgáltatást A SpamExperts professzionális email biztonságot nyújt levélszemetek, adathalászat és egyéb email fenyegetések ellen. Ez nem […]
Ha te is azok közé tartozol, akik WordPress + WooCommerce alapon üzemeltetik a webáruházukat, akkor olvasd el ezt a bejegyzést. Egy fontos biztonsági résre derült fény, amely a webáruházad vásárlóinak adatait érintheti. WooCommerce fejlesztői tájékoztatást adtak ki, amelyben egy biztonsági sebezhetőségről számoltak be. Egy biztonsági kutató felfedezett egy rést a WooCommerce úgynevezett „Store API” rendszerében. […]
A Wordfence adatai szerint a WordPress-hez készült Sneeit Framework bővítmény egyik kritikus biztonsági hibáját aktívan kihasználják. A szóban forgó távoli kódfuttatási sebezhetőség a CVE-2025-6389 (CVSS pontszám: 9.8), amely a bővítmény összes 8.3-as és annál korábbi verzióját érinti. A hibát a 2025. augusztus 5-én kiadott 8.4-es verzióban javították. A bővítmény több mint 1700 aktív telepítéssel rendelkezik. […]
Amikor egy weboldal lassú, elérhetetlen, vagy éppen összeomlik a látogatók rohama alatt, a tulajdonosok első reakciója szinte reflexszerű. Hibajegyek röpködnek, telefonok izzanak, és a hangnem gyakran a kétségbeesés és az agresszió keveréke. Pedig az esetek döntő többségében a probléma gyökere nem a szerverparkban, nem a hálózati kábelekben és nem is a szolgáltató rosszindulatában keresendő. A […]